

보안 전문기업 ㈜엔큐리티(대표이사 김동욱)는 금융권의 2차 침해 사고를 방지하기 위한 대안으로 '센시스 공격 표면 관리(Censys ASM)' 솔루션을 제시했다고 밝혔다. 해당 솔루션은 전산 조직의 외부 노출 자산을 식별하고 잠재적 보안 위험을 추적하는 프로그램이다.
Censys ASM은 외부 공격자 시점에서 미관리 자산, 시스템 설정 오류, 기지의 보안 취약점을 탐지한다. 침해 경로로 거론되는 조회 시스템이나 업무지원 서비스 등 외부 통신망에 개방된 웹 서비스와 관리자 페이지를 사전에 분류하면, 전산 관리자가 노출 경로를 확인하고 포트 차단 및 접근 통제 조치를 적용할 수 있다.
엔큐리티는 최근 침해 시도가 인공지능(AI) 기술을 통해 금융권 웹 서버를 무차별 스캔한 뒤 취약 서버를 집중 타격하는 방식으로 전개된 만큼, 대외 개방 접점을 선제적으로 분류하고 통제 범위를 축소하는 과정이 필수적이라고 밝혔다.
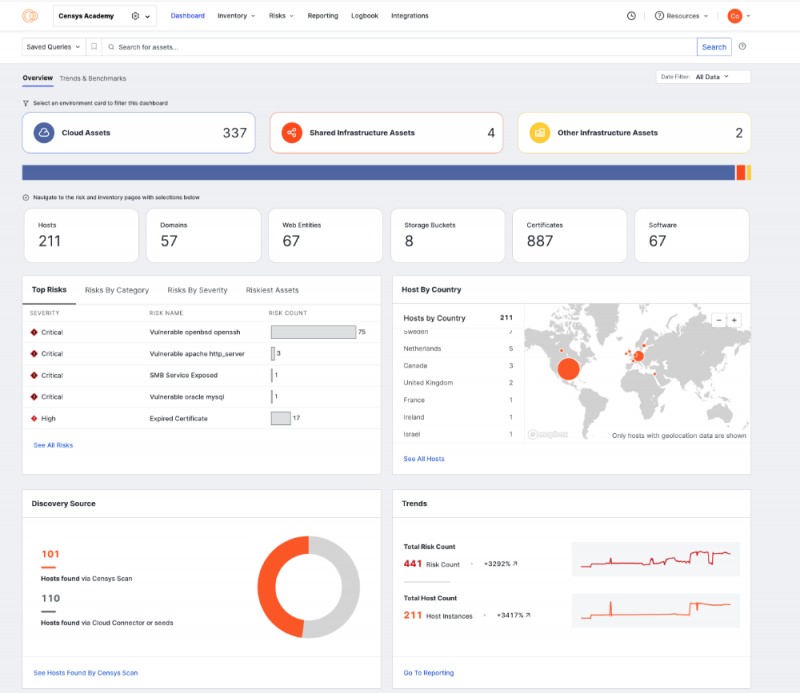
최홍준 엔큐리티 전략사업부 상무는 "보유 자산 목록만으로는 실제 외부에 노출된 서비스를 모두 파악하기 어려울 수 있다"며 "공격에 악용될 수 있는 자산을 놓치지 않으려면 외부에서 접근 가능한 자산을 먼저 확인하고, 새로 생기는 노출과 위험도 지속적으로 점검해야 한다"고 말했다.
엔큐리티는 센시스의 한국 공식 총판사로서 라이선스 공급과 기업별 전산망 환경에 맞춘 기술 지원 업무를 전담하고 있다.
박성동 빅데이터뉴스 기자 psd@thebigdata.co.kr
<저작권자 © 빅데이터뉴스, 무단 전재 및 재배포 금지>